Источники
Ключи Streisand из GitHub, Telegram и 4PDA: как проверить публикацию
Разбираем, как оценить ключи Streisand из GitHub, Telegram и 4PDA: проверка UUID, репутация источника, тестовый профиль и риски публичных ссылок.
Разбираем, как оценить ключи Streisand из GitHub, Telegram и 4PDA: проверка UUID, репутация источника, тестовый профиль и риски публичных ссылок.
Streisand — это инструмент для развертывания собственного VPN-сервера. Ключи Streisand — это набор данных (обычно UUID, сертификаты, параметры подключения), которые генерируются при установке. Иногда пользователи публикуют их в открытых источниках: GitHub, Telegram-каналах, на форумах вроде 4PDA. Важно понимать: такие ключи не являются официальными, и их использование связано с рисками.
GitHub — популярный источник, но доверять ему можно только после тщательной проверки. Обратите внимание на:
Пример: репозиторий с ключами, обновляемый раз в месяц, вызывает меньше доверия, чем проект с регулярными коммитами и описанием.
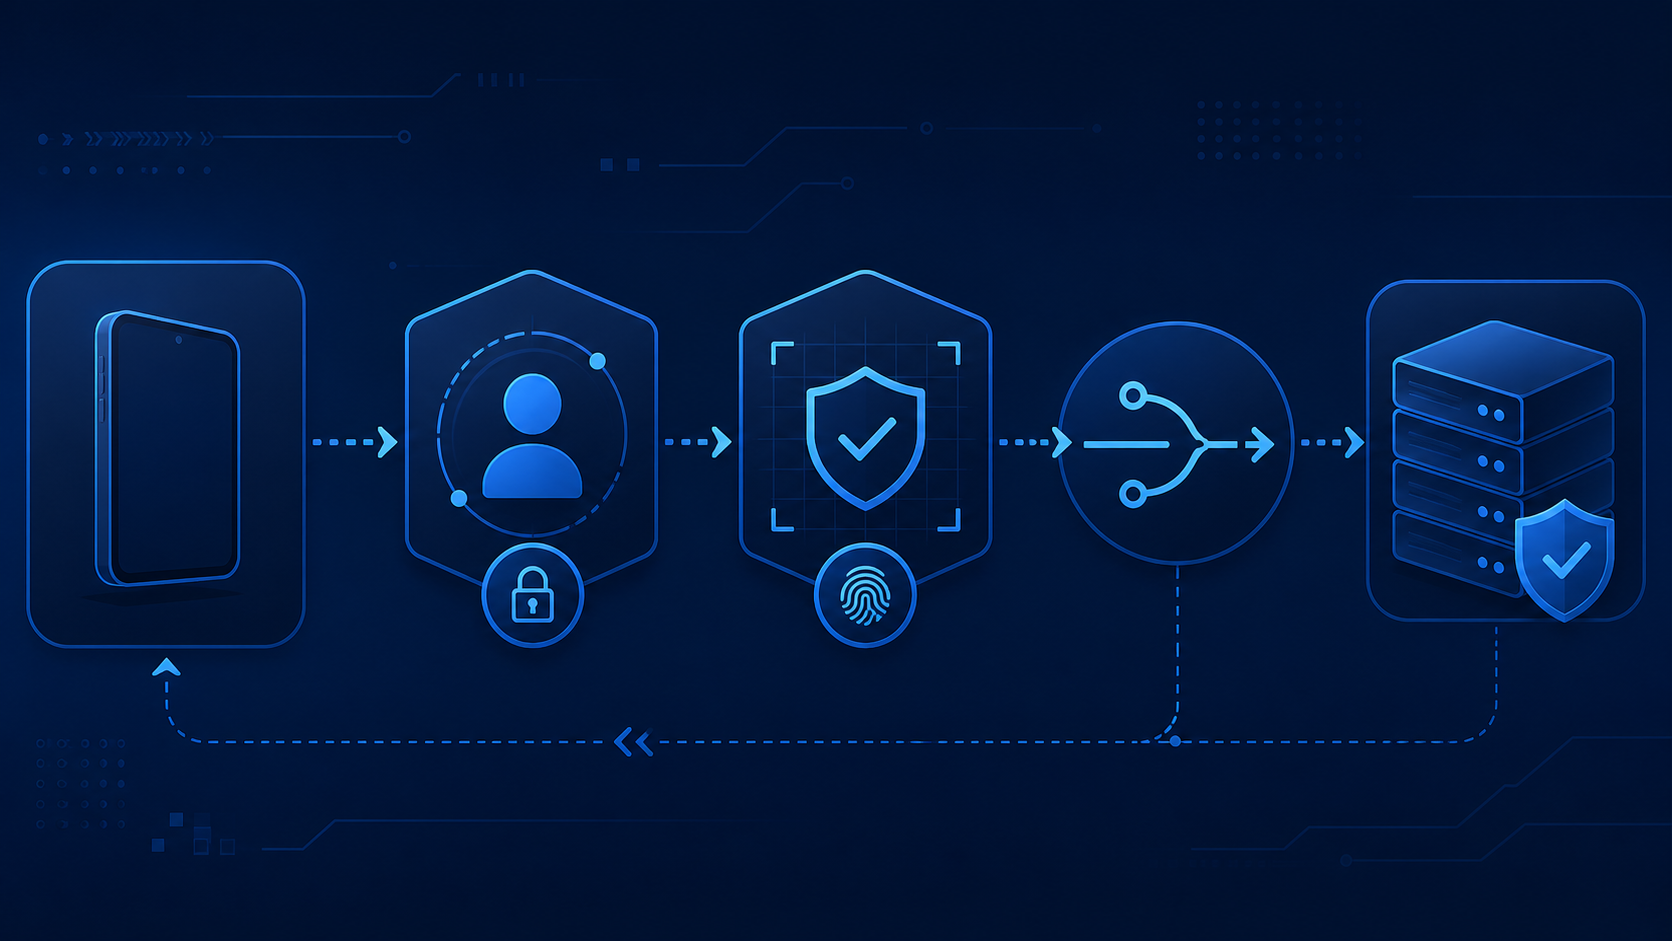
UUID (универсальный уникальный идентификатор) — часть ключа Streisand. Публикация UUID в открытом доступе означает, что любой может попытаться использовать этот ключ. Проверка:
Важно: даже если UUID выглядит корректным, это не гарантирует безопасность.
Telegram-каналы и форумы 4PDA часто публикуют ключи Streisand. Оценка репутации:
Никогда не считайте источник официальным, если нет прямых доказательств.
Прежде чем использовать ключ, создайте тестовый профиль:
Это поможет выявить проблемы, не подвергая риску основные данные.
Публичные ключи Streisand несут риски:
Помните: публичные ссылки — это не секрет, они доступны многим, поэтому безопасность не гарантируется.
Перед тем как использовать ключ, пройдите по чек-листу:
Если хотя бы один пункт вызывает сомнение, откажитесь от ключа.
Последовательность действий для этого сценария.
Короткие и практические ответы по запуску и использованию Streisand Key.
Перейдите в Telegram и получите актуальный сценарий для своего устройства.